
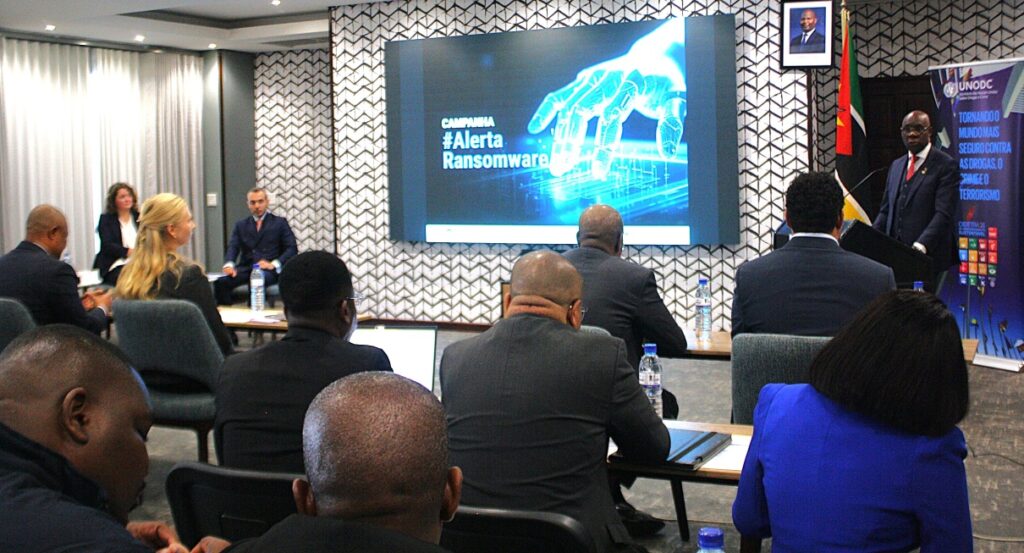
Uma nova estratégia contra a ameaça do ransomware
O Instituto Nacional de Tecnologias de Informação e Comunicação (INTIC) deu início a uma campanha nacional focada na prevenção contra o ransomware e na promoção de boas práticas de segurança cibernética. Esta iniciativa surge como uma resposta estruturada ao aumento da incidência de ataques digitais que visam o sequestro de dados e sistemas informáticos. O objetivo central é dotar cidadãos e instituições de ferramentas e conhecimentos necessários para identificar, prevenir e reagir adequadamente perante tentativas de extorsão digital.
O impacto e a monitorização da campanha
A avaliação da eficácia desta campanha será realizada através de métricas quantitativas e qualitativas. Por um lado, o alcance da sensibilização será medido pelo número de cidadãos atingidos pelas ações de formação e informação. Por outro, a vertente técnica será monitorizada pela Equipa de Resposta a Incidentes de Segurança Informática (CSIRT). Esta equipa desempenha um papel crucial na análise de dados e na observação da redução efetiva de incidências de segurança ao longo do tempo.
Dados recentes revelam a dimensão do desafio enfrentado. Entre janeiro e julho do corrente ano, o CSIRT Nacional detetou 5.654 tentativas de infeção por ransomware. Estes números, que se inserem num contexto de milhares de ataques registados, sublinham a necessidade urgente de uma postura proativa na proteção de infraestruturas digitais.
Alvos críticos e a vulnerabilidade das instituições
Embora a natureza dos ataques seja abrangente, a atenção está redobrada sobre setores considerados vitais para o funcionamento da sociedade. Instituições financeiras, o setor público, grandes empresas privadas e entidades que gerem infraestruturas críticas — como os setores de energia, água, gás e telecomunicações — são identificados como os alvos preferenciais dos cibercriminosos. A interrupção destes serviços, provocada pelo sequestro de sistemas, cria uma pressão significativa sobre as organizações, que podem sentir-se tentadas a ceder às exigências financeiras dos atacantes.
A recomendação oficial: não pagar resgates
Um dos pilares fundamentais desta campanha é o apelo claro e direto: não pagar resgates. A cedência a estas exigências não garante a recuperação dos dados e, frequentemente, financia atividades criminosas futuras, incentivando a continuidade deste tipo de ataques. Em vez disso, a recomendação oficial é a denúncia imediata dos incidentes às autoridades competentes e ao CSIRT Nacional. Para facilitar este processo, foram disponibilizados diversos canais de comunicação, incluindo sítios eletrónicos, correio eletrónico, contactos telefónicos e formulários online, garantindo que o apoio técnico esteja acessível a quem for afetado.
Educação e colaboração institucional
A estratégia do INTIC estende-se para além da sensibilização imediata, focando-se na educação a longo prazo. Existe um compromisso de colaboração com instituições de ensino superior para a integração de matérias de cibersegurança nos currículos académicos, bem como a criação de cursos de curta duração. Esta abordagem visa formar uma nova geração de profissionais mais conscientes e preparados para os desafios digitais.
Adicionalmente, a campanha envolve a entrega de kits de sensibilização a entidades estratégicas, que servirão como pontos de disseminação de boas práticas para os operadores de infraestruturas críticas. Esta rede de cooperação é essencial para fortalecer a resiliência do ecossistema digital nacional.
Contexto sobre a cibersegurança
O ransomware é uma forma de software malicioso que bloqueia o acesso a sistemas ou ficheiros, exigindo um pagamento para a sua libertação. A cibersegurança, neste contexto, não é apenas uma responsabilidade técnica, mas uma necessidade organizacional e social. A implementação de cópias de segurança regulares, a atualização constante de sistemas e a formação contínua dos utilizadores são práticas padrão que, embora simples, reduzem drasticamente a probabilidade de sucesso de um ataque. A cooperação entre o setor público e privado, aliada a uma cultura de denúncia e partilha de informação, constitui a melhor linha de defesa contra ameaças digitais que evoluem constantemente em sofisticação e escala.